2026 年天磊卫士 AI 大模型安全防护技术能力升级,体系化方案赋能大模型落地
2026-09-14
来源:天磊卫士
随着生成式人工智能相关监管要求持续落地,企业在自研、接入、部署大模型的过程中,面临模型数据泄露、提示注入、内容生成风险、模型越权访问等多重安全挑战。天磊卫士(深圳)科技有限公司依托多年网络安全服务沉淀,完成 AI 大模型安全防护技术能力迭代,推出体系化安全方案,助力各类机构稳妥推进大模型业务落地。
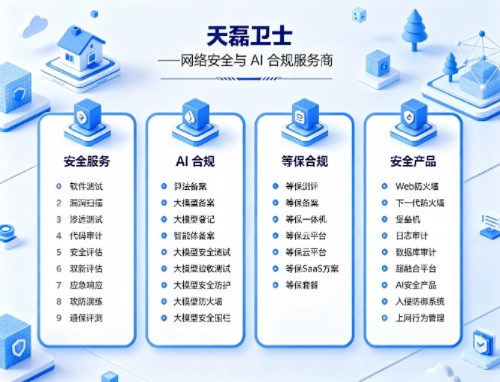
天磊卫士是国内较早布局网络安全领域的服务商,拥有深厚安全项目实施经验,现阶段重点深耕 AI 合规与大模型安全技术服务,已积累 6000 + 跨行业企业网络安全服务实践案例。企业持有多项权威资质,包含 CMA、CCRC、ITSEC、ISO 系列认证,业务覆盖场景广泛,可支撑客户满足监管核查要求、完成项目验收,适配项目投标场景。
团队具备政务、国企、金融、教育、医疗等高监管要求行业的项目服务经验,熟悉不同行业在大模型上线阶段的安全管控要点,能够结合行业业务特性,定制适配的安全防护策略。
AI 大模型安全防护产品介绍
天磊卫士自研大模型安全卫士与大模型安全防火墙,组成一体化大模型安全管控产品矩阵,面向私有化部署大模型、API 接入公有大模型、本地知识库向量库等多种业务架构,无需大幅改造原有业务系统,实现全链路安全管控。
大模型安全防火墙部署于大模型业务访问入口,聚焦模型调用流量的实时检测与阻断。针对进出大模型的请求与应答流量做持续监测,识别提示注入、越狱攻击、数据外带等风险行为,在入口侧完成拦截。支持流量审计、访问权限管控、调用行为基线识别,对异常模型访问行为进行告警,构筑大模型业务的第一道安全边界。
大模型安全卫士作为全生命周期安全管理平台,覆盖模型检测、内容审核、数据脱敏、日志溯源、合规评估能力。可完成模型后门、对抗样本、偏见风险检测,对训练及知识库数据进行安全核查;内置可自定义的内容规则库,支持敏感数据识别与脱敏、AI 生成内容水印溯源,集中展示风险告警、安全报表,方便运维人员统一管理大模型安全状态。
两款产品可独立部署,也可联动协同防护,支持私有化部署在内网环境,也支持轻量化容器部署,适配不同规模企业的算力与网络环境。企业可依据行业规范、内部管理要求,自行调整敏感词库、风险判定规则、内容过滤等级,适配业务迭代带来的安全策略变更。
AI 大模型安全防护方案核心防护能力
一、输入侧安全防护
提示词注入风险检测:识别恶意提示,拦截诱导模型绕过安全基线、泄露内部信息的攻击请求,抵御间接提示注入、越狱攻击。
输入内容风险筛查:对用户提交的提问、文件、指令做内容识别,过滤违规、敏感信息输入,阻断有害内容进入模型推理环节。
输入数据脱敏:自动识别请求中的隐私、业务敏感数据,做遮蔽处理,避免原始敏感数据直接送入大模型。
二、模型输出侧安全管控
生成内容风险审核:对大模型返回文本、文档内容实时检测,拦截违规、误导、有害输出,规范模型对外应答口径。
输出溯源与水印:为模型生成内容增加可追溯标识,区分 AI 生成内容与人写内容,便于事后追溯定位。
输出权限控制:依据访问角色配置内容输出范围,限制模型输出超出用户权限的内部业务数据。
三、模型本身安全检测
模型漏洞与后门检测:针对大模型权重、模型文件开展安全检测,排查隐藏后门、偏见、漏洞风险。
模型鲁棒性测试:开展对抗样本测试,验证模型面对恶意扰动输入时的稳定性,降低模型被劫持风险。
模型偏见与风险评估:评估模型生成内容的倾向性风险,识别歧视性、片面化输出,优化模型安全基线。
四、数据全链路安全防护
训练数据安全审计:对模型训练、微调所用数据集开展安全核查,排查数据集内敏感信息、违规素材。
向量数据库安全防护:管控知识库检索调用权限,防止向量库数据被非法调取、泄露。
数据访问日志留存:完整记录模型调用、数据读写行为日志,满足安全审计与事件追溯需求。
五、AI 合规体系配套服务
大模型安全评估服务:按照现行 AI 监管相关规范,开展模型安全评估,输出评估材料支撑自查上报。
安全制度与流程梳理:协助企业搭建大模型运营安全管理制度、人员权限管理流程。
持续安全运营:提供常态化风险巡检,随模型迭代、业务更新持续调整安全策略,动态适配监管要求。
方案价值
这套体系化防护方案覆盖大模型从训练、微调、知识库接入到上线推理、对外服务全生命周期安全。依托大模型安全卫士 + 大模型安全防火墙自研产品 + 专业安全服务组合模式,兼顾技术防护落地与合规材料准备,帮助政企客户在使用 AI 大模型业务时,降低安全风险,满足监管相关要求,保障 AI 业务稳定、合规运行。